Un hallazgo de auditoría interna surge cuando la evidencia muestra una diferencia relevante entre lo que debería ocurrir y lo que realmente ocurre, y esa diferencia expone a la organización a un riesgo que merece atención.
Sin embargo, encontrar una excepción no significa que exista automáticamente un hallazgo que deba aparecer en el informe. El auditor necesita comprobar los hechos, identificar el criterio aplicable, comprender la causa, determinar los efectos reales o potenciales y evaluar la importancia del riesgo.
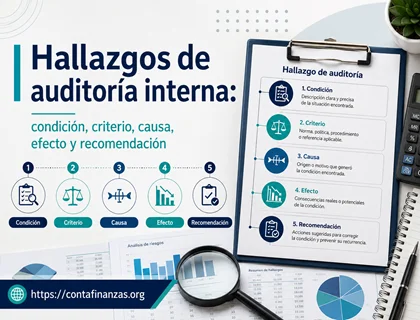
Un hallazgo bien desarrollado permite responder cinco preguntas fundamentales:
- Condición: ¿qué está ocurriendo?
- Criterio: ¿qué debería ocurrir?
- Causa: ¿por qué existe la diferencia?
- Efecto o riesgo: ¿qué consecuencia produce o podría producir?
- Recomendación o plan de acción: ¿cómo puede gestionarse la causa y reducirse el riesgo?
La calidad del hallazgo depende de la evidencia obtenida durante el trabajo. Por eso, antes de redactarlo debe existir una ruta clara entre los procedimientos aplicados y los hechos documentados en el programa de trabajo y los papeles de auditoría interna.
Las demás guías sobre planificación, riesgos, control, evidencia y comunicación se encuentran organizadas en la sección de auditoría interna y externa.
¿Qué es un hallazgo de auditoría interna?
Un hallazgo es el resultado de evaluar una situación mediante criterios definidos y evidencia relevante, fiable y suficiente.
Las Normas Globales establecen que el auditor debe comparar los criterios de evaluación con la situación existente en la actividad revisada, denominada condición. Cuando existe una diferencia, surge un hallazgo potencial que debe ser analizado con mayor profundidad.
Por ejemplo:
Criterio: las cuentas de usuarios que dejan la empresa deben bloquearse dentro de las 24 horas siguientes a la notificación de Recursos Humanos.
Condición: tres cuentas permanecieron activas entre 9 y 23 días después de la salida de los empleados.
La comparación muestra una desviación, pero todavía faltan preguntas importantes:
- ¿La evidencia es suficiente?
- ¿Cuántos usuarios integraban la población?
- ¿Por qué no se bloquearon?
- ¿Qué acceso conservaban?
- ¿Se realizaron operaciones?
- ¿Existen controles compensatorios?
- ¿Qué riesgo permanece?
- ¿Qué tan importante es?
Responder esas preguntas transforma una simple excepción en un análisis de auditoría.
El tratamiento de los hallazgos forma parte del Dominio V de las Normas Globales de Auditoría Interna, que regula la planificación, ejecución, comunicación y seguimiento de los servicios de auditoría.
De una excepción a un hallazgo de auditoría
No toda desviación detectada durante una prueba debería trasladarse directamente al informe.
Las Normas distinguen entre un hallazgo potencial y un asunto suficientemente evaluado para comunicarse como hallazgo. Primero debe existir una diferencia respaldada entre criterio y condición. Después debe analizarse su importancia.
Esta distinción evita informes llenos de excepciones menores que no aportan valor.
Por ejemplo, si una política exige firmar determinado formulario y falta una firma en 1 de 100 operaciones, el auditor todavía necesita determinar:
- qué propósito cumple la firma;
- si existió otra evidencia de autorización;
- si el caso es aislado;
- qué riesgo genera;
- si existe una causa común;
- si otras operaciones pueden estar afectadas.
Si la firma es únicamente una formalidad duplicada y existen controles más efectivos, la excepción podría tener poca importancia. Si demuestra que una persona procesó una operación sin la aprobación exigida, el riesgo puede ser mucho mayor.
La diferencia documental no determina por sí sola la importancia del hallazgo; lo decisivo es el riesgo asociado.
Componentes de un hallazgo de auditoría interna
Aunque las metodologías pueden variar, los elementos de condición, criterio, causa y efecto permiten estructurar el análisis. La recomendación o el plan de acción conecta el diagnóstico con la respuesta de la organización.
Condición: qué está ocurriendo
La condición representa la situación comprobada mediante evidencia durante el trabajo.
Debe describir hechos, no opiniones.
Una condición adecuada responde preguntas como:
- ¿Qué ocurrió?
- ¿Dónde?
- ¿Cuándo?
- ¿Cuántos casos?
- ¿Qué importe o población está involucrada?
- ¿Qué evidencia lo demuestra?
- ¿Cuál fue la magnitud de la desviación?
Por ejemplo, una redacción débil sería:
Existen deficiencias en los accesos al sistema.
Una condición más precisa sería:
De las 14 bajas de personal registradas entre enero y junio, tres cuentas permanecieron activas después del plazo de 24 horas establecido. Los accesos se mantuvieron durante 9, 15 y 23 días, respectivamente; una de las cuentas conservaba permisos para registrar asientos contables.
La segunda versión permite comprender exactamente qué encontró auditoría.
La condición no debe incluir todavía conclusiones no demostradas. Si no existieron transacciones no autorizadas, sería incorrecto afirmar:
Los usuarios realizaron operaciones indebidas.
Puede indicarse que existió exposición a operaciones no autorizadas, pero no presentar una consecuencia potencial como si hubiese ocurrido realmente.
Criterio: qué debería ocurrir
El criterio representa la condición esperada frente a la cual se evalúa la situación real.
Puede proceder de:
- leyes;
- regulaciones;
- contratos;
- políticas;
- procedimientos;
- manuales;
- niveles de autorización;
- objetivos;
- indicadores;
- acuerdos;
- marcos reconocidos;
- prácticas formalmente adoptadas.
La Norma 13.4 exige identificar los criterios apropiados para evaluar los aspectos incluidos dentro de los objetivos y alcance del trabajo.
Un criterio debe ser relevante, razonable y verificable.
No basta escribir:
Según las mejores prácticas.
Siempre que sea posible debe identificarse una referencia concreta.
Por ejemplo:
La Política de Gestión de Accesos establece que Tecnología debe desactivar las credenciales de un empleado dentro de las 24 horas posteriores a la notificación formal de su salida.
Esto permite comparar objetivamente el plazo requerido con la situación observada.
Cuando no existe un criterio formal adecuado, auditoría puede necesitar discutir con la dirección qué referencia resulta razonable. La ausencia de una política también puede ser relevante, pero el auditor no debe inventar obligaciones y presentarlas como si ya existieran.
Causa: por qué ocurrió la condición
La causa explica por qué la realidad se apartó del criterio.
Identificar correctamente la causa es fundamental porque una acción que solo corrige la condición puede permitir que el problema vuelva a ocurrir.
Supongamos que tres usuarios retirados conservaron accesos. La explicación:
Tecnología no desactivó las cuentas.
describe quién ejecutó incorrectamente una actividad, pero posiblemente no explica la causa raíz.
El análisis podría descubrir que:
- Recursos Humanos comunica las bajas mediante correos individuales;
- no existe un flujo automático;
- no hay responsable del seguimiento;
- las bajas urgentes pueden comunicarse después del último día;
- Tecnología no recibe un reporte consolidado;
- no existe una conciliación periódica entre empleados y usuarios.
La causa raíz podría formularse así:
El proceso de bajas depende de comunicaciones manuales entre Recursos Humanos y Tecnología, sin un mecanismo de seguimiento que confirme que cada solicitud fue recibida y completada dentro del plazo establecido.
Esta causa permite diseñar una solución más sostenible.
Las Normas requieren colaborar con la dirección para identificar las causas raíz cuando sea posible. Esto reconoce que no siempre es factible demostrar una única causa definitiva.
Efecto o riesgo: por qué importa
El efecto explica la consecuencia real o potencial de la diferencia encontrada.
Puede ser:
- financiero;
- operativo;
- regulatorio;
- tecnológico;
- reputacional;
- estratégico;
- relacionado con fraude;
- relacionado con información;
- relacionado con continuidad.
Conviene distinguir entre efecto real y efecto potencial.
Ejemplo de efecto real:
Dos pagos duplicados generaron una salida temporal de efectivo de 35.000 unidades monetarias.
Ejemplo de efecto potencial:
La permanencia de cuentas activas después de la salida de empleados aumenta la posibilidad de acceso no autorizado, modificación de información o registro de operaciones sin responsabilidad vigente.
No debe afirmarse que ocurrió una pérdida cuando únicamente existe exposición.
Cuando sea posible, el efecto puede cuantificarse mediante:
- importe;
- porcentaje;
- número de operaciones;
- días de retraso;
- usuarios;
- unidades;
- frecuencia;
- clientes afectados.
Sin embargo, algunos riesgos significativos no pueden reducirse a una cifra monetaria.
La Norma 14.3 exige considerar tanto la probabilidad como el impacto potencial sobre los procesos de gobierno, gestión de riesgos o control al determinar la importancia de un hallazgo.
Recomendación o plan de acción: qué debe cambiar
La recomendación debe responder a la causa y al riesgo, no limitarse a ordenar que se cumpla el criterio.
Una recomendación débil sería:
Se recomienda cumplir la política de bajas de usuarios.
No explica cómo evitar que la situación vuelva a producirse.
Una recomendación más útil podría ser:
Establecer un flujo formal entre Recursos Humanos y Tecnología que genere una solicitud de baja desde el momento en que se aprueba la salida del empleado, asigne responsable y plazo, confirme el cierre y genere alertas sobre solicitudes pendientes. Complementar el proceso con una conciliación periódica entre el personal vigente y los usuarios activos de los sistemas críticos.
La Norma 14.4 permite tres caminos:
- que auditoría formule una recomendación;
- que solicite a la dirección un plan de acción;
- que ambas partes colaboren para acordar las acciones.
Las medidas deben buscar cerrar la diferencia, reducir el riesgo hasta un nivel aceptable, abordar la causa raíz o mejorar la actividad.
La decisión y ejecución de la acción corresponden a la dirección. Auditoría puede evaluar si resulta razonable y si aborda el riesgo, pero no debe asumir la gestión del proceso.
Recomendación y plan de acción no son exactamente lo mismo
Una recomendación es una propuesta formulada por auditoría.
Un plan de acción es la respuesta que la dirección se compromete a ejecutar.
Por ejemplo:
Recomendación de auditoría:
Automatizar la comunicación y seguimiento de las bajas de usuarios y establecer una conciliación periódica.
Plan de acción de la dirección:
Tecnología implementará antes del 30 de noviembre un flujo automático en la plataforma de solicitudes. Recursos Humanos generará la solicitud al aprobar cada baja y Seguridad de la Información realizará mensualmente la conciliación entre empleados vigentes y usuarios activos.
El plan resulta más ejecutable porque identifica:
- acciones;
- responsables;
- plazo;
- proceso de verificación.
La comunicación final debe identificar a las personas responsables de atender los hallazgos y la fecha prevista para completar las acciones. Si la dirección ya inició o completó acciones antes del informe, estas también deben reconocerse.
Cómo desarrollar un hallazgo paso a paso
1. Confirmar que existe una diferencia real
El auditor comienza comparando la evidencia obtenida con el criterio.
Debe comprobar:
- autenticidad de la información;
- integridad de la población;
- periodo;
- alcance;
- aplicación correcta del criterio;
- posibles excepciones permitidas.
Antes de concluir que se incumplió un requisito, también conviene verificar si existían autorizaciones especiales, modificaciones recientes o circunstancias que cambien la interpretación.
Un hallazgo pierde credibilidad cuando la dirección demuestra que el criterio utilizado no era aplicable.
2. Determinar si la evidencia es suficiente
Una diferencia preliminar puede requerir pruebas adicionales.
Por ejemplo, detectar dos excepciones dentro de una muestra puede llevar a:
- ampliar la selección;
- revisar otros periodos;
- analizar toda la población;
- entrevistar responsables;
- comprobar sistemas;
- evaluar controles compensatorios.
La Norma 14.2 establece que, cuando los análisis iniciales no proporcionan evidencia suficiente para respaldar un hallazgo potencial, debe evaluarse la necesidad de realizar análisis adicionales y ajustar el programa de trabajo.
La decisión debe quedar documentada en los papeles.
3. Comprender la causa antes de recomendar
La investigación debe ir más allá de la respuesta inmediata.
Entre las técnicas que pueden utilizarse se encuentran:
- preguntas sucesivas de “¿por qué?”;
- diagramas causa-efecto;
- mapas de procesos;
- análisis de responsabilidades;
- revisión de incidentes anteriores;
- análisis de datos;
- entrevistas con varias áreas.
El objetivo no es encontrar una persona a quien culpar. Es determinar qué condición del proceso permitió que ocurriera la desviación.
Las causas pueden relacionarse con:
- diseño del proceso;
- tecnología;
- responsabilidades;
- capacitación;
- recursos;
- supervisión;
- incentivos;
- comunicación;
- cultura;
- gobernanza.
Una causa mal identificada produce acciones superficiales.
4. Identificar los efectos reales y potenciales
El auditor debe preguntarse:
¿Qué ocurrió como consecuencia y qué podría ocurrir si la condición continúa?
Conviene identificar primero efectos comprobados y después riesgos potenciales.
Por ejemplo:
Efecto real: cuatro usuarios permanecieron activos después de abandonar la organización.
Riesgo potencial: las credenciales podrían utilizarse para acceder a información o procesar transacciones sin autorización.
Esta separación mejora la precisión y evita exageraciones.
También debe evaluarse si existen controles compensatorios que reduzcan la exposición, como autenticación multifactor, alertas, revisiones posteriores o restricciones por perfil.
5. Evaluar la importancia del hallazgo
No todas las desviaciones merecen la misma prioridad.
La importancia puede depender de:
- probabilidad;
- impacto;
- número de casos;
- valor financiero;
- duración;
- alcance;
- posibilidad de fraude;
- incumplimiento;
- sensibilidad de la información;
- recurrencia;
- exposición reputacional;
- tolerancia al riesgo;
- controles compensatorios.
Las Normas exigen evaluar cada hallazgo potencial y priorizar los hallazgos conforme a la metodología establecida por el Director de Auditoría Interna.
Una metodología podría utilizar niveles como:
| Prioridad ilustrativa | Interpretación |
|---|---|
| Crítica | Exposición que requiere atención inmediata |
| Alta | Riesgo significativo que requiere acción prioritaria |
| Moderada | Debilidad relevante que debe gestionarse |
| Baja | Oportunidad de mejora o exposición limitada |
La escala es ilustrativa. The IIA no exige utilizar exactamente estas cuatro categorías.
La relación entre el riesgo identificado, los controles existentes y la exposición que permanece puede documentarse previamente mediante una matriz de riesgos y controles, lo que facilita justificar la importancia asignada al hallazgo.
6. Discutir los hechos con la dirección
Los posibles hallazgos deben discutirse con las personas que conocen la actividad y poseen autoridad para responder.
La conversación permite:
- confirmar hechos;
- conocer información adicional;
- verificar causas;
- analizar controles compensatorios;
- conocer acciones ya iniciadas;
- corregir interpretaciones;
- discutir soluciones.
Esta discusión no significa negociar la evidencia.
Si la dirección proporciona información que cambia los hechos, auditoría debe evaluarla. Si únicamente discrepa de la conclusión sin aportar evidencia suficiente, el auditor conserva su juicio profesional.
Las Normas fomentan la colaboración con la dirección durante la evaluación de causas, efectos y acciones.
7. Acordar o evaluar la respuesta
Después de determinar la importancia del asunto, se define cómo será gestionado.
Auditoría puede:
- formular una recomendación;
- solicitar un plan;
- colaborar en el diseño de alternativas;
- evaluar un plan ya preparado.
Al valorar una acción conviene comprobar:
- ¿aborda la causa?
- ¿reduce el riesgo?
- ¿es viable?
- ¿tiene responsable?
- ¿tiene fecha?
- ¿puede verificarse?
- ¿genera nuevos riesgos?
- ¿resulta coherente con la tolerancia al riesgo?
La solución más costosa no necesariamente es la mejor. Las consideraciones de implementación de la Norma 14.4 señalan que deben evaluarse la viabilidad, razonabilidad y relación costo-beneficio de las acciones.
8. Documentar y comunicar el hallazgo
El papel de trabajo debe permitir rastrear:
- criterio;
- condición;
- evidencia;
- causa;
- efecto;
- evaluación del riesgo;
- prioridad;
- recomendación o plan;
- respuesta de la dirección;
- referencias.
La comunicación final de un trabajo de aseguramiento debe incluir los hallazgos y su importancia y prioridad, así como la conclusión del trabajo. También debe identificar responsables y fechas previstas para las acciones.
La guía oficial de The IIA sobre comunicación final, publicada en septiembre de 2025, enfatiza que los hallazgos deben sustentarse en evidencia organizada y explicar claramente la comparación entre condición y criterio.
Cómo identificar una causa raíz
La causa inmediata y la causa raíz no siempre son iguales.
Supongamos este hallazgo:
Las conciliaciones bancarias se prepararon con retraso.
Causa inmediata
El contador las preparó después de la fecha establecida.
Investigación adicional
¿Por qué?
Porque no recibió los estados bancarios oportunamente.
¿Por qué?
Porque la descarga depende de una sola persona.
¿Por qué?
Porque solo esa persona tiene acceso autorizado a la plataforma.
¿Por qué?
Porque no existe un procedimiento de contingencia para ausencias.
Posible causa raíz
El proceso depende de un único usuario y no contempla un mecanismo alternativo de acceso y continuidad.
Una recomendación basada únicamente en decir al contador que prepare las conciliaciones a tiempo no resolvería esa causa.
Las técnicas de causa raíz no deben utilizarse mecánicamente. A veces existen varias causas relacionadas, como tecnología, supervisión, capacitación e incentivos. La conclusión debe reflejar la evidencia disponible.
Cómo redactar el título de un hallazgo
El título debe permitir comprender el problema sin leer todavía todo el desarrollo.
Conviene evitar títulos demasiado generales:
- Deficiencias de control.
- Incumplimiento.
- Problemas en sistemas.
- Debilidades administrativas.
Son más útiles títulos como:
- Cuentas de usuarios retirados permanecen activas después de su baja.
- Las conciliaciones bancarias no se completan dentro del plazo establecido.
- Los cambios en cuentas bancarias de proveedores carecen de validación independiente.
- Los ajustes de inventario pueden procesarse sin una segunda aprobación.
Un buen título describe el asunto principal, pero no adelanta conclusiones que la evidencia no respalda.
Estructura práctica para documentar un hallazgo
Una ficha puede contener:
| Campo | Contenido |
|---|---|
| Código | Referencia única |
| Título | Problema principal |
| Objetivo relacionado | Meta de la actividad |
| Riesgo | Exposición afectada |
| Condición | Situación comprobada |
| Criterio | Estado esperado |
| Causa | Razón de la diferencia |
| Efecto | Consecuencia real o potencial |
| Evidencia | Documentos, datos y pruebas |
| Prioridad | Importancia del hallazgo |
| Recomendación | Propuesta de auditoría, cuando corresponda |
| Plan de acción | Respuesta comprometida por dirección |
| Responsable | Persona encargada de implementar |
| Fecha | Plazo acordado |
| Referencia | Papel de trabajo asociado |
No es obligatorio que el informe final muestre literalmente cada campo con estas etiquetas. La metodología puede integrarlos en una narrativa clara.
Lo importante es que el expediente permita reconstruir la lógica del hallazgo.
Ejemplo completo de un hallazgo de auditoría interna
La empresa ficticia Distribuidora Central utiliza un ERP para registrar operaciones financieras. La política de accesos establece que las cuentas de empleados retirados deben bloquearse dentro de las 24 horas posteriores a la comunicación formal de Recursos Humanos.
Durante un trabajo sobre gestión de accesos, auditoría obtiene una población de 14 empleados que terminaron su relación laboral entre enero y junio.
Evidencia y condición identificada
Auditoría compara:
- listado de bajas de Recursos Humanos;
- usuarios activos del ERP;
- fechas de desactivación;
- perfiles;
- historial de accesos;
- registros de operaciones.
Se determina que tres cuentas permanecieron activas después del plazo establecido:
| Usuario | Retraso en bloqueo | Acceso conservado |
|---|---|---|
| Usuario A | 9 días | Consulta financiera |
| Usuario B | 15 días | Cuentas por pagar |
| Usuario C | 23 días | Registro de asientos |
No se encontraron operaciones realizadas con esas cuentas después de la salida de los empleados.
Por tanto, la condición puede redactarse así:
De las 14 bajas examinadas entre enero y junio, tres cuentas de usuarios permanecieron activas después del plazo máximo de 24 horas definido en la Política de Gestión de Accesos. Los retrasos fueron de 9, 15 y 23 días. Una de las cuentas conservó permisos para registrar asientos contables. No se identificaron operaciones posteriores a la fecha de salida mediante las cuentas examinadas.
La última oración es importante porque diferencia el riesgo potencial de una consecuencia que realmente haya ocurrido.
Criterio y causa
Criterio
La Política de Gestión de Accesos establece que Tecnología debe desactivar las credenciales dentro de las 24 horas siguientes a la notificación formal de la salida del empleado.
Después de entrevistas y revisión del proceso, auditoría identifica que:
- Recursos Humanos envía las bajas por correo electrónico;
- no existe una plataforma de seguimiento;
- Tecnología no confirma formalmente cada cierre;
- no existe reporte de solicitudes pendientes;
- no se realiza conciliación mensual entre empleados vigentes y usuarios activos.
La causa se formula así:
El proceso de bajas depende de comunicaciones manuales entre Recursos Humanos y Tecnología y no cuenta con un mecanismo de seguimiento que confirme la recepción y cierre de cada solicitud ni con una conciliación periódica entre la nómina de personal vigente y las cuentas activas.
Esta formulación explica el problema del proceso en lugar de responsabilizar simplemente a una persona.
Efecto y evaluación del riesgo
No existió evidencia de utilización indebida de las tres cuentas. Por ello, no sería correcto afirmar que se produjo fraude o una pérdida financiera.
El efecto o riesgo puede expresarse así:
La permanencia de cuentas activas después de la salida del personal incrementa la posibilidad de accesos no autorizados, modificación de información y procesamiento de operaciones mediante credenciales que ya no corresponden a personas con responsabilidades vigentes. La exposición aumenta cuando las cuentas conservan privilegios para registrar o modificar información financiera.
Auditoría también considera:
- tres excepciones sobre 14 bajas;
- duración máxima de 23 días;
- existencia de un perfil con capacidad de registro;
- ausencia de actividad posterior;
- autenticación multifactor vigente.
Después de aplicar su metodología, clasifica el hallazgo como prioridad alta.
La prioridad se deriva del análisis completo, no únicamente del porcentaje de excepciones.
Recomendación y plan de acción
Una recomendación basada en la causa podría ser:
Establecer un flujo formal para las bajas de usuarios que genere la solicitud desde la aprobación de la salida del empleado, registre responsables y plazos y permita confirmar su cierre. Complementar este proceso con una conciliación periódica entre el personal vigente y los usuarios activos de los sistemas críticos, priorizando las cuentas con privilegios financieros o administrativos.
La dirección responde mediante el siguiente plan de acción:
Recursos Humanos y Tecnología implementarán un flujo electrónico de bajas que genere automáticamente una solicitud al aprobarse la terminación laboral. Seguridad de la Información realizará mensualmente una conciliación entre el listado de empleados vigentes y los usuarios de aplicaciones críticas.
Responsables: Gerencia de Recursos Humanos y Gerencia de Tecnología.
Fecha prevista: 30 de noviembre de 20X6.
Auditoría deberá posteriormente comprobar que el proceso fue implementado y que funciona, no limitarse a verificar que se creó un documento.
Hallazgo redactado de forma integrada
El mismo caso podría comunicarse de manera narrativa:
Cuentas de usuarios retirados permanecen activas después de su baja
De las 14 bajas de personal examinadas entre enero y junio, tres cuentas permanecieron activas entre 9 y 23 días después de la salida de los empleados, pese a que la Política de Gestión de Accesos establece un plazo máximo de 24 horas. Una de las cuentas conservaba permisos para registrar asientos contables. No se identificaron operaciones realizadas con estas credenciales después de las fechas de salida.
El proceso depende de notificaciones manuales por correo electrónico y no dispone de un mecanismo que permita confirmar la recepción y cierre de cada solicitud ni de una conciliación periódica entre personal vigente y usuarios activos. Esta situación incrementa la exposición a accesos y operaciones no autorizadas, particularmente cuando permanecen vigentes privilegios financieros.
Se recomienda establecer un flujo formal y trazable para las bajas y complementar el proceso con una conciliación periódica de usuarios. La dirección acordó implementar un flujo electrónico de solicitudes y una revisión mensual de cuentas activas.
Esta versión mantiene la lógica de condición → criterio → causa → efecto → respuesta, pero evita que la lectura parezca un formulario rígido.
Qué ocurre cuando la dirección no está de acuerdo
El desacuerdo puede referirse a:
- hechos;
- criterio;
- causa;
- prioridad;
- efecto;
- recomendación;
- plazo.
El primer paso debe ser identificar exactamente el punto de diferencia.
Si la dirección proporciona nueva evidencia, auditoría debe evaluarla de forma objetiva.
Cuando existe desacuerdo sobre recomendaciones o planes y no se alcanza una resolución inmediata, las Normas requieren seguir una metodología establecida que permita documentar las posiciones y razonamientos de ambas partes y buscar una solución.
No es apropiado:
- eliminar un hallazgo sustentado únicamente para evitar conflicto;
- mantenerlo sin considerar evidencia nueva;
- redactarlo de manera punitiva;
- personalizar el problema.
El informe debe reflejar una evaluación profesional equilibrada.
Aceptación del riesgo por parte de la dirección
La dirección puede decidir no implementar una recomendación o aceptar una exposición.
Aceptar el riesgo no significa necesariamente que auditoría deba estar de acuerdo.
Si el Director de Auditoría Interna concluye que la dirección ha aceptado un nivel de riesgo que supera la tolerancia de la organización, debe discutirlo con la Alta Dirección. Si el asunto no se resuelve, debe escalarlo al Consejo según la Norma 11.5.
La función de auditoría interna no toma la decisión de aceptar el riesgo en nombre de la dirección. Su responsabilidad es:
- explicar la exposición;
- evaluar la respuesta;
- comunicarla al nivel apropiado;
- documentar el proceso.
Cómo hacer seguimiento a un hallazgo
La comunicación del hallazgo no termina el trabajo.
La Norma 15.2 exige establecer un proceso para confirmar que las recomendaciones o planes de acción han sido implementados.
El seguimiento puede incluir:
- evidencia documental;
- configuración del sistema;
- observación;
- entrevistas;
- nuevas muestras;
- análisis de datos;
- pruebas de funcionamiento.
No basta con que la dirección indique:
Acción completada.
Auditoría debe comprobar qué cambió y si la respuesta gestiona adecuadamente el riesgo.
En el ejemplo de accesos, la evidencia podría incluir:
- nuevo flujo electrónico;
- registros de solicitudes;
- plazos de cierre;
- conciliaciones mensuales;
- excepciones investigadas;
- muestra de bajas posteriores.
Una acción puede estar implementada, pero resultar insuficiente. En ese caso, el riesgo permanece y necesita una nueva evaluación.
Errores frecuentes al desarrollar hallazgos
- Convertir toda excepción en hallazgo. Primero debe evaluarse su importancia y el riesgo asociado.
- Redactar la condición como opinión. Debe describir hechos comprobables, población, magnitud y evidencia.
- Utilizar criterios vagos. “Buenas prácticas” no sustituye una referencia apropiada cuando existe un criterio específico.
- Confundir criterio con recomendación. El criterio explica qué debería ocurrir; la recomendación propone cómo responder al problema.
- Detenerse en la causa inmediata. “El empleado olvidó hacerlo” puede ser un síntoma de un diseño, supervisión o responsabilidad deficientes.
- Culpar personas en vez de analizar procesos. El hallazgo debe centrarse en la exposición y en las causas relevantes.
- Presentar un riesgo como si ya hubiera ocurrido. Si no existe evidencia de pérdida o fraude, debe describirse como efecto potencial.
- No cuantificar cuando es posible. Número de casos, importes, porcentajes y tiempos ayudan a comprender la magnitud.
- Exagerar para hacer convincente el hallazgo. La credibilidad depende de precisión y evidencia, no de lenguaje alarmista.
- Recomendar repetir el criterio. “Cumplir la política” rara vez corrige una causa raíz.
- Diseñar la solución por la dirección. Auditoría debe preservar sus responsabilidades y no administrar el proceso.
- Ignorar controles compensatorios. Pueden modificar la valoración del riesgo aunque no eliminen la condición.
- Asignar prioridad por intuición. Debe utilizarse la metodología establecida por la función.
- No discutir el hallazgo antes del informe. La validación temprana permite corregir hechos y comprender mejor las causas.
- Eliminar un hallazgo porque la dirección lo corrigió durante la auditoría. La acción realizada puede reconocerse, pero el asunto puede seguir siendo relevante para comprender el riesgo y la respuesta.
- Cerrar acciones sin verificar efectividad. Implementar una medida no demuestra automáticamente que la exposición fue gestionada.
Cómo comprobar la calidad de un hallazgo
Antes de comunicarlo, conviene verificar:
- Condición: ¿está demostrada?
- Criterio: ¿es aplicable y verificable?
- Causa: ¿explica razonablemente por qué ocurrió?
- Efecto: ¿distingue consecuencias reales y potenciales?
- Riesgo: ¿se relaciona con un objetivo?
- Prioridad: ¿está sustentada en una metodología?
- Recomendación: ¿aborda la causa y el riesgo?
- Plan: ¿identifica responsables y fecha?
- Evidencia: ¿es suficiente, fiable y relevante?
- Redacción: ¿puede entenderla alguien que no participó en el trabajo?
- Tono: ¿es objetivo y evita culpabilizar?
- Trazabilidad: ¿puede llegarse desde el informe hasta los papeles que lo sustentan?
Un hallazgo que no puede rastrearse hasta evidencia documentada todavía no está listo para comunicarse.
Una vez validados y priorizados los hallazgos, deben integrarse con los demás resultados para formar la conclusión del trabajo. La guía sobre el informe de auditoría interna explica cómo comunicar esa conclusión, presentar los planes de acción y adaptar el nivel de detalle a los destinatarios.
Conclusión
Un hallazgo de auditoría interna no es simplemente una lista de errores detectados. Es el resultado de comparar una condición comprobada con un criterio apropiado, comprender por qué existe la diferencia, evaluar sus consecuencias y determinar la importancia del riesgo.
La condición explica qué ocurre; el criterio establece qué debería ocurrir; la causa ayuda a comprender por qué se produjo la desviación; y el efecto muestra por qué el asunto merece atención. La recomendación o el plan de acción deben responder a esa lógica y dirigirse a reducir el riesgo de manera razonable.
La evidencia ocupa un lugar central. Una excepción no debe elevarse automáticamente a hallazgo, y una conclusión no puede ir más allá de lo demostrado. Cuando existe información insuficiente o contradictoria, el auditor necesita ampliar el análisis antes de comunicar una afirmación definitiva.
También es importante distinguir la responsabilidad de auditoría de la responsabilidad de gestión. Auditoría identifica, evalúa y comunica; la dirección decide e implementa las acciones necesarias para gestionar el riesgo.
Los mejores hallazgos no son necesariamente los que utilizan un lenguaje más severo ni los que contienen más páginas. Son aquellos que permiten comprender claramente qué sucede, por qué importa, por qué ocurre y qué respuesta puede reducir de manera sostenible la exposición.
